D-Link alerta para múltiplas vulnerabilidades em switch DGS-3130-30TS
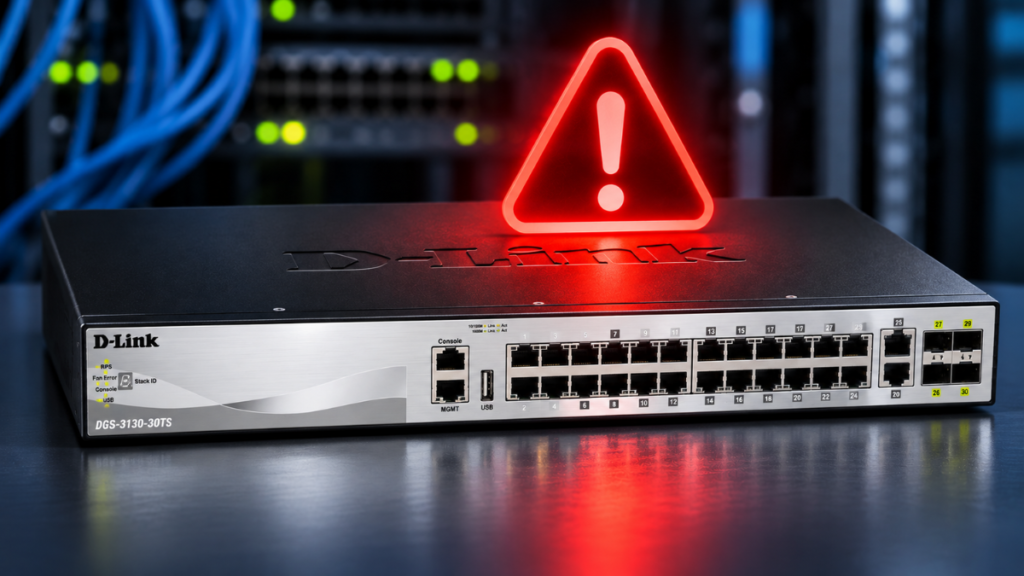
A D-Link publicou um alerta de segurança sobre múltiplas vulnerabilidades identificadas no switch gerenciável DGS-3130-30TS. Segundo a fabricante, a exploração de determinadas falhas pode permitir que invasores com acesso à rede afetada obtenham informações sensíveis, realizem operações administrativas não autorizadas, alterem configurações do equipamento ou provoquem interrupções nos serviços.
O comunicado, identificado como SAP10523, foi publicado em 6 de novembro de 2026, após a empresa receber, em 2 de novembro, um relatório coordenado de divulgação de vulnerabilidades. As falhas foram identificadas durante uma avaliação independente de segurança do equipamento.
A D-Link está investigando os problemas e ainda não disponibilizou uma atualização de firmware corretiva.
Vulnerabilidades envolvem o protocolo DDP e a segurança do firmware
De acordo com o comunicado, os problemas identificados estão relacionados principalmente ao D-Link Discovery Protocol (DDP) e a determinados componentes da arquitetura de segurança do firmware.
No caso do DDP, foram relatadas fragilidades nos mecanismos de autenticação, controle de acesso e tratamento de informações. Entre os possíveis impactos estão:
- Acesso não autorizado a funções administrativas do DDP;
- Divulgação de informações sensíveis do dispositivo e da configuração da rede;
- Alterações não autorizadas em credenciais administrativas;
- Reinicialização do equipamento, interrupção de serviços ou perda de configurações;
- Exposição de informações de comunidades SNMP, que podem facilitar outras ações de gerenciamento não autorizado.
O relatório também aponta problemas em mecanismos de segurança do firmware, incluindo a configuração do serviço SSH, a proteção das credenciais do sistema operacional e os mecanismos de criptografia e proteção de informações criptográficas incorporadas ao firmware.
Esses problemas estão sendo avaliados separadamente das vulnerabilidades relacionadas ao DDP. Por isso, desativar o protocolo não elimina os riscos associados aos demais componentes do firmware.
Qual equipamento foi afetado?
O comunicado identifica o D-Link DGS-3130-30TS, revisão de hardware B1, como o equipamento utilizado nos testes apresentados pelo pesquisador.
As versões de firmware examinadas durante a avaliação foram:
- 2.00.B014
- 2.00.B034
- 2.04.000
- 2.04.001
A fabricante informa que as vulnerabilidades estão sob investigação e que cada descoberta pode afetar diferentes subconjuntos dessas versões. Portanto, não é correto afirmar que todas as falhas afetam necessariamente todas as versões listadas.
Outros modelos da família DGS-3130 e outras plataformas de switches da D-Link também estão sendo avaliados. Entretanto, a empresa ainda não confirmou que esses equipamentos adicionais sejam vulneráveis.
Em relação à identificação das falhas, os registros CVE correspondentes ainda não foram divulgados publicamente.
D-Link recomenda desativar o protocolo DDP
Enquanto não existe uma atualização corretiva, a D-Link recomenda que os administradores adotem medidas temporárias para reduzir a exposição dos equipamentos.
A principal orientação é desativar o D-Link Discovery Protocol (DDP) globalmente e nas interfaces aplicáveis do switch.
Para desativar o protocolo no modo de configuração global, o comunicado apresenta o seguinte comando:
no ddpA fabricante também orienta a desativação nas interfaces físicas aplicáveis, de acordo com os procedimentos descritos no comunicado.
Após realizar as alterações, os administradores devem verificar a configuração e salvar as modificações para garantir que sejam mantidas.
Segundo a avaliação apresentada no comunicado, a desativação do DDP nos níveis global e de interface impediu o processamento dos vetores de ataque testados. Entretanto, essa medida deve ser entendida como uma mitigação temporária, e não como uma correção definitiva das vulnerabilidades.
A D-Link também alerta que desativar o protocolo pode afetar processos de descoberta e gerenciamento de rede que dependam dele.
Outras medidas de segurança recomendadas
Além de desativar o DDP, a D-Link recomenda revisar as configurações SNMP e remover comunidades desnecessárias ou padrões que ainda estejam configurados.
Entre os exemplos mencionados estão:
public— normalmente utilizada para acesso somente de leitura;private— normalmente utilizada para acesso de leitura e escrita.
A fabricante apresenta os seguintes comandos para remover essas comunidades:
no snmp-server community public
no snmp-server community private
É importante verificar quais comunidades estão efetivamente configuradas antes de realizar as alterações, pois removê-las pode afetar sistemas de monitoramento e gerenciamento que dependam delas.
Quando o SNMP for necessário, a D-Link recomenda utilizar SNMPv3 com autenticação e privacidade, quando suportado pelo equipamento.
Outras medidas incluem:
- Restringir o acesso SSH, à interface web de gerenciamento e ao SNMP a sistemas administrativos autorizados;
- Evitar a exposição direta dos serviços de gerenciamento à Internet pública;
- Utilizar regras de firewall e controles de acesso para limitar conexões desnecessárias;
- Desativar serviços de gerenciamento que não sejam necessários;
- Revisar as VLANs de gerenciamento e os segmentos de rede conectados;
- Manter cópias de segurança verificadas das configurações dos switches;
- Monitorar reinicializações inesperadas, alterações de configuração, desligamento de interfaces e restaurações de fábrica.
A D-Link também ressalta que os administradores não devem depender exclusivamente dos controles de acesso do próprio switch ou da separação por VLAN para mitigar os problemas relacionados ao DDP.
Ainda não há atualização corretiva disponível
Até a publicação do comunicado, a D-Link não havia disponibilizado uma versão de firmware capaz de corrigir as vulnerabilidades relatadas. A equipe de pesquisa e desenvolvimento da empresa continua avaliando os problemas e as alterações necessárias.
Também não existe uma data confirmada para o lançamento de uma atualização.
A fabricante recomenda acompanhar o comunicado SAP10523 e as páginas oficiais de suporte para obter informações sobre a abrangência das vulnerabilidades, a divulgação dos identificadores CVE e futuras atualizações de segurança.
Enquanto uma correção definitiva não estiver disponível, as medidas temporárias indicadas pela empresa devem ser consideradas pelos administradores dos equipamentos afetados.
O caso reforça a importância de acompanhar os avisos de segurança dos fabricantes, restringir o acesso administrativo aos equipamentos de rede e manter procedimentos de monitoramento e cópia de segurança das configurações.
Fonte oficial da D-Link
D-Link. Security Advisory: Multiple Vulnerabilities in DGS-3130 Series Switches (SAP10523). 6 nov. 2026.
Link: https://supportannouncement.us.dlink.com/security/publication.aspx?name=SAP10523