O que é VPN? Entenda como funciona uma rede privada virtual
A internet permite conectar computadores, celulares, servidores e redes localizadas em diferentes partes do mundo. Entretanto, nem sempre essas comunicações acontecem por meio de redes privadas ou ambientes controlados. É nesse cenário que a VPN se torna uma tecnologia importante para a segurança e a conectividade.
VPN é a sigla para Virtual Private Network, expressão em inglês que significa Rede Privada Virtual. Essa tecnologia permite estabelecer conexões protegidas entre dispositivos ou redes por meio de uma infraestrutura existente, como a internet.
Com uma VPN, é possível acessar recursos de uma rede corporativa remotamente, conectar filiais de uma empresa e adicionar uma camada de privacidade à navegação.
Neste artigo, você vai entender o que é VPN, como funciona, quais são seus principais tipos e protocolos, suas vantagens, limitações e quando vale a pena utilizar essa tecnologia.
O que é VPN?
Uma VPN é uma tecnologia que permite criar uma conexão virtual entre dois ou mais pontos de uma rede, utilizando uma infraestrutura de comunicação já existente.
Na maioria das implementações modernas, essa conexão utiliza mecanismos de autenticação, encapsulamento e criptografia para proteger os dados transmitidos.
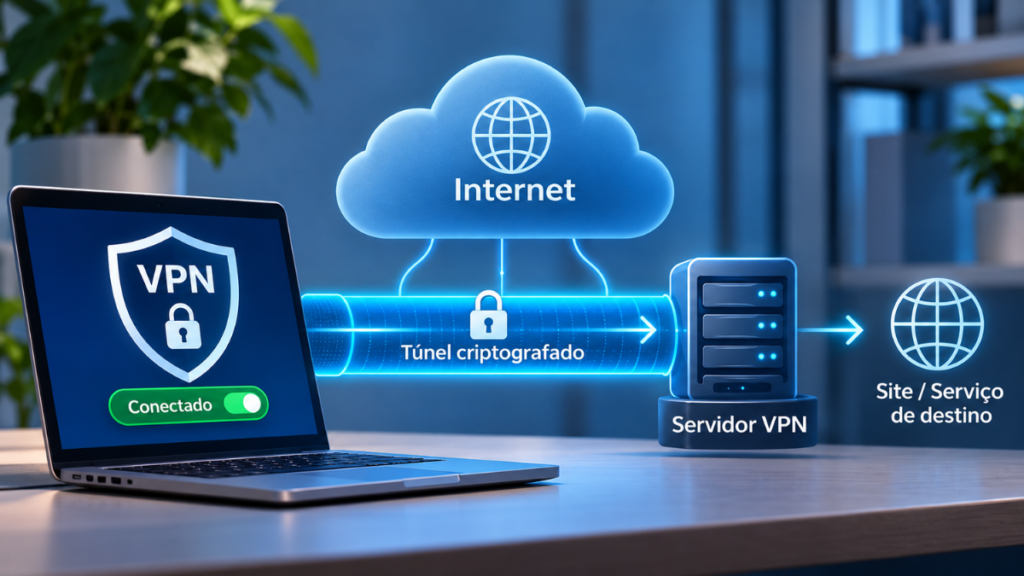
Um dos principais recursos de uma VPN é o chamado túnel VPN, que permite transportar pacotes de dados por uma conexão lógica protegida, mesmo quando a comunicação utiliza uma rede pública, como a internet.
Essa tecnologia possui diferentes aplicações. Empresas utilizam VPNs para conectar filiais e permitir que funcionários acessem sistemas internos remotamente. Já usuários domésticos podem utilizar serviços comerciais de VPN para encaminhar o tráfego da internet por servidores intermediários.
É importante entender que nem toda VPN possui exatamente a mesma finalidade ou configuração. O funcionamento depende da solução utilizada e das políticas de segurança implementadas.
Como funciona uma VPN?
Para entender o funcionamento de uma VPN, primeiro precisamos observar como ocorre uma conexão convencional com a internet.
Quando um computador ou celular acessa um site, os dados passam pela rede local, pelo roteador e pelo provedor de internet até chegar ao servidor de destino.
Com uma VPN, esse caminho pode ser modificado. O dispositivo estabelece uma conexão protegida com um servidor ou gateway VPN. Esse equipamento recebe os pacotes encaminhados pelo túnel e os direciona à rede ou ao destino correspondente.
Em uma VPN corporativa, o destino pode ser um servidor interno da empresa. Já em uma VPN comercial, normalmente o tráfego é encaminhado à internet por meio da infraestrutura do fornecedor.
O processo pode ser dividido em algumas etapas:
- Estabelecimento da conexão: o dispositivo inicia uma conexão com o servidor VPN utilizando um protocolo específico.
- Autenticação: o cliente e o servidor verificam as credenciais e os parâmetros necessários para estabelecer a conexão.
- Criptografia: os dados protegidos pelo túnel são criptografados antes de serem transmitidos pela internet, conforme os mecanismos utilizados pela solução.
- Encaminhamento: o tráfego atravessa o túnel VPN até o servidor ou gateway, que encaminha as solicitações à rede ou aos destinos correspondentes.
- Retorno dos dados: as respostas retornam pelo caminho estabelecido, sendo protegidas pelo túnel até chegar ao dispositivo.
Esse processo permite transmitir informações por redes públicas sem expor diretamente o conteúdo protegido do túnel aos intermediários responsáveis pelo transporte dos pacotes.
Entretanto, nem sempre todo o tráfego do dispositivo precisa passar pela VPN. Dependendo da configuração, somente determinados destinos ou aplicações podem utilizar o túnel.
Esse recurso é conhecido como Split Tunneling (tunelamento dividido).
O que é Split Tunneling?
O Split Tunneling permite dividir o tráfego de rede entre duas rotas diferentes: uma que passa pela VPN e outra que utiliza diretamente a conexão convencional com a internet.
Por exemplo, em uma empresa, um funcionário pode utilizar a VPN para acessar servidores internos, enquanto acessa outros serviços públicos diretamente pela conexão local.
Essa configuração pode reduzir o tráfego encaminhado pelo servidor VPN e melhorar o desempenho em determinadas situações.
Por outro lado, exige atenção na configuração das rotas e das políticas de segurança, pois parte da comunicação deixa de passar pelo túnel protegido. O tráfego que utiliza a conexão convencional não recebe a proteção oferecida pela VPN e continua sujeito às condições de segurança da rede utilizada.
Exemplo prático de uma conexão VPN
Imagine que você esteja trabalhando em casa e precise acessar um servidor de arquivos localizado na empresa.
Sem uma VPN, seria necessário disponibilizar algum mecanismo de acesso remoto ao servidor, o que poderia aumentar sua exposição à internet.
Com uma VPN corporativa configurada corretamente, seu computador estabelece uma conexão protegida com a infraestrutura da empresa. Depois de autenticado e autorizado, você consegue acessar os recursos internos permitidos como se estivesse conectado à rede corporativa.
A VPN não concede acesso irrestrito à infraestrutura. As permissões continuam dependendo das regras de autenticação e autorização estabelecidas pela organização.
Para que serve uma VPN?
Uma VPN pode ser utilizada em diferentes situações, dependendo da necessidade do usuário ou da organização.
Entre as aplicações mais comuns estão:
1. Acesso remoto a redes corporativas
Empresas utilizam VPNs para permitir que funcionários acessem sistemas, servidores, arquivos e outros recursos internos fora do ambiente físico da organização.
Isso é especialmente útil para profissionais que trabalham remotamente ou precisam acessar a infraestrutura da empresa durante viagens.
2. Proteção em redes Wi-Fi públicas
Redes Wi-Fi de aeroportos, hotéis, cafeterias e outros locais públicos podem apresentar riscos, principalmente quando não são administradas adequadamente.
Uma VPN pode proteger o tráfego encaminhado pelo túnel contra a observação de outros usuários da rede local.
Entretanto, ela não substitui o uso de HTTPS, as atualizações dos dispositivos ou os cuidados com links e arquivos suspeitos.
3. Maior privacidade na navegação
Quando você utiliza uma VPN comercial, os sites acessados normalmente recebem o endereço IP do servidor VPN, em vez do endereço IP público original da sua conexão.
Isso pode dificultar a identificação da sua localização aproximada por meio do endereço IP.
Também limita as informações sobre os destinos acessados que ficam disponíveis ao provedor de internet e ao administrador da rede local, desde que o tráfego esteja corretamente encaminhado pelo túnel.
Essa proteção não significa que todas as informações da navegação ficam ocultas. O servidor VPN ainda pode observar determinados metadados, como endereços de destino e horários das conexões. A visibilidade do conteúdo também depende da proteção utilizada pela aplicação, como HTTPS.
4. Conexão entre redes diferentes
Uma empresa que possui matriz e filiais pode utilizar VPN para conectar suas redes locais por meio da internet.
Dessa forma, os equipamentos e servidores de diferentes unidades podem trocar informações por meio de túneis protegidos, sem necessariamente contratar uma conexão física dedicada entre os locais.
5. Acesso a serviços disponíveis em outras regiões
Alguns serviços online disponibilizam conteúdos ou funcionalidades diferentes conforme a localização aparente do endereço IP.
Ao utilizar um servidor VPN localizado em outra região, o usuário pode fazer com que sua conexão pareça originar-se daquele local.
Entretanto, isso não garante acesso a todos os serviços. Algumas plataformas identificam e bloqueiam conexões VPN, além de utilizarem outros mecanismos para determinar a localização do usuário.
Quais são os tipos de VPN?
Existem diferentes formas de implementar uma rede privada virtual. A escolha depende da finalidade, da infraestrutura e dos dispositivos envolvidos.
Os principais modelos podem ser organizados em VPN de acesso remoto, VPN Site-to-Site e serviços comerciais de VPN.
1. VPN de acesso remoto
A VPN de acesso remoto permite que um dispositivo individual estabeleça uma conexão protegida com uma rede privada.
É bastante utilizada por empresas que precisam disponibilizar acesso aos seus sistemas para funcionários que trabalham fora do escritório.
Exemplo: um funcionário utiliza um notebook em casa para acessar um servidor de arquivos da empresa por meio de uma conexão VPN.
2. VPN Site-to-Site
A VPN Site-to-Site conecta duas ou mais redes privadas por meio de túneis estabelecidos entre gateways ou equipamentos de rede, como roteadores e firewalls.
Esse modelo é bastante utilizado em empresas com filiais, escritórios distribuídos ou diferentes unidades operacionais.
Exemplo: uma empresa possui uma matriz em Porto Alegre e uma filial em São Paulo. Por meio de uma VPN Site-to-Site, as duas redes podem trocar informações de maneira protegida por meio da internet.
3. VPN comercial
A VPN comercial é um serviço oferecido por empresas especializadas, geralmente por meio de aplicativos para computadores e celulares.
Nesse modelo, o usuário estabelece uma conexão com um servidor administrado pelo fornecedor da VPN. O tráfego encaminhado pelo túnel utiliza o endereço IP público desse servidor para acessar os destinos na internet.
Esse tipo de serviço costuma ser utilizado por pessoas que desejam adicionar uma camada de privacidade à conexão, utilizar servidores em outras regiões ou proteger o tráfego em redes públicas.
Exemplo: uma pessoa instala um aplicativo VPN no celular e seleciona um servidor localizado em outra cidade ou país. Os sites acessados pelo túnel passam a identificar o endereço IP do servidor VPN.
É importante diferenciar esse modelo da VPN corporativa. Embora ambos utilizem tecnologias de tunelamento e proteção de comunicação, possuem objetivos e formas de administração diferentes.
Quais são os principais protocolos utilizados em VPNs?
Os protocolos e componentes utilizados em uma VPN definem como a conexão será estabelecida, autenticada, protegida e utilizada para transportar os dados.
É importante observar que esses nomes não representam tecnologias exatamente equivalentes. Alguns identificam protocolos específicos, enquanto outros representam conjuntos de padrões ou soluções completas de VPN.
Cada solução possui características próprias de segurança, desempenho, compatibilidade e implementação.
Entre os nomes mais conhecidos estão WireGuard, OpenVPN e IPsec com IKEv2.
WireGuard
O WireGuard é um protocolo moderno de VPN desenvolvido para oferecer uma implementação enxuta, com mecanismos criptográficos modernos e uma arquitetura relativamente simples. Ele utiliza UDP para transportar os pacotes e um conjunto definido de algoritmos criptográficos.
Entre suas características estão:
- Código-fonte aberto;
- Arquitetura relativamente simples;
- Uso de criptografia moderna;
- Implementação enxuta;
- Disponibilidade em diferentes sistemas operacionais.
É utilizado em soluções pessoais e corporativas.
OpenVPN
O OpenVPN é uma solução de VPN de código aberto bastante utilizada em ambientes domésticos e empresariais.
No modo TLS, o OpenVPN utiliza esse protocolo para proteger o canal de controle, realizar a autenticação e negociar as chaves utilizadas na proteção do canal de dados. Assim, o gerenciamento da conexão e o transporte dos pacotes protegidos possuem funções distintas.
Entre suas características estão:
- Código-fonte aberto;
- Ampla compatibilidade;
- Flexibilidade de configuração;
- Suporte a diferentes métodos de autenticação;
- Utilização em conexões de acesso remoto e entre redes.
IPsec
O IPsec (Internet Protocol Security) é um conjunto de protocolos utilizado para proteger comunicações no nível de rede.
É bastante empregado em VPNs corporativas, especialmente em conexões Site-to-Site.
Entre suas funções estão:
- Autenticação;
- Integridade dos dados;
- Confidencialidade;
- Proteção contra repetição de pacotes (replay attacks).
O IPsec pode trabalhar em conjunto com o IKE, utilizado para negociar parâmetros de segurança e estabelecer associações de segurança.
IKEv2
O IKEv2 (Internet Key Exchange version 2) é um protocolo utilizado para estabelecer e gerenciar associações de segurança, frequentemente combinado com o IPsec para proteger o tráfego.
Ele participa da autenticação dos pontos de conexão e da negociação dos parâmetros necessários para estabelecer a comunicação protegida.
Quando implementada e negociada pelos dois pontos da conexão, a extensão MOBIKE permite atualizar os endereços externos utilizados pelas associações de segurança IPsec. Isso facilita a continuidade de uma VPN de acesso remoto quando o dispositivo muda de rede, como ao alternar entre Wi-Fi e internet móvel.
Portanto, o IKEv2 não é um substituto do IPsec. Ele atua em conjunto com esse conjunto de protocolos.
Comparação entre as tecnologias
| Tecnologia | Característica principal | Aplicação comum |
| WireGuard | Protocolo moderno e arquitetura enxuta | VPN pessoal e corporativa |
| OpenVPN | Flexibilidade e ampla compatibilidade | Acesso remoto e conexão entre redes |
| IPsec | Conjunto de padrões para proteção no nível de rede | VPN entre redes |
| IKEv2 | Negociação e gerenciamento de associações de segurança | VPNs baseadas em IPsec |
A escolha da solução deve considerar a segurança da implementação, a compatibilidade dos equipamentos e as necessidades da rede.
Qual é a diferença entre VPN e Proxy?
VPN e Proxy são tecnologias que podem intermediar conexões de rede, mas possuem diferenças importantes.
Um servidor proxy recebe solicitações de um cliente e as encaminha para outro destino. Dependendo do tipo de proxy e de sua configuração, ele pode atuar somente sobre aplicações específicas, como um navegador, ou atender a diferentes tipos de tráfego.
Já uma VPN estabelece uma conexão protegida entre o dispositivo e um servidor ou uma rede privada, podendo encaminhar diferentes tipos de tráfego pelo túnel.
Comparação entre VPN e Proxy
| Característica | VPN | Proxy |
| Criptografia | Geralmente protege o tráfego pelo túnel | Depende do tipo e da configuração |
| Abrangência | Pode proteger o tráfego de diferentes aplicações | Pode atuar em uma aplicação ou em diferentes tipos de tráfego |
| Alteração do IP aparente | Sim, para o tráfego encaminhado | Sim, para as solicitações intermediadas |
| Uso corporativo | Acesso remoto e conexão entre redes | Controle, filtragem e intermediação |
| Configuração | Cliente ou equipamento VPN | Pode ser configurado por aplicação ou sistema |
É importante lembrar que nem todo proxy oferece criptografia. Um proxy HTTP convencional, por exemplo, não proporciona necessariamente a mesma proteção de um túnel VPN.
Por outro lado, um proxy utilizado em conjunto com HTTPS pode intermediar solicitações cuja comunicação com o destino também esteja criptografada.
Quais são as vantagens de utilizar uma VPN?
A utilização de uma VPN pode trazer benefícios importantes, principalmente quando existe a necessidade de proteger comunicações ou acessar redes privadas remotamente.
Entre as principais vantagens estão:
- Proteção do tráfego: a criptografia do túnel dificulta a interceptação e a leitura dos dados por terceiros durante o transporte.
- Acesso remoto: permite acessar recursos internos de uma empresa mesmo estando fora de suas instalações.
- Privacidade: reduz a exposição do endereço IP original para os destinos acessados pelo túnel.
- Conexão entre unidades: permite integrar redes localizadas em diferentes cidades ou países.
- Uso em redes públicas: adiciona uma camada de proteção ao tráfego encaminhado pela VPN.
- Flexibilidade: pode ser implementada em computadores, celulares, servidores, roteadores e firewalls compatíveis.
Quais são as limitações e os riscos de uma VPN?
Apesar dos benefícios, uma VPN não resolve todos os problemas de segurança e privacidade.
É importante compreender suas limitações antes de escolher uma solução.
1. Não garante anonimato completo
Uma VPN altera o caminho da conexão e pode ocultar o endereço IP original dos sites acessados. Entretanto, isso não significa que o usuário se torne anônimo.
Sites ainda podem identificar pessoas por meio de contas autenticadas, cookies, identificadores do navegador, informações fornecidas voluntariamente e outros mecanismos de rastreamento.
Além disso, o provedor da VPN passa a ser uma parte importante da relação de confiança, pois pode ter acesso a determinados metadados e informações do tráfego encaminhado pelo serviço.
2. Pode reduzir a velocidade da conexão
Como o tráfego precisa passar por um servidor intermediário e ser processado pela VPN, pode ocorrer aumento da latência e redução da velocidade.
O impacto depende de fatores como:
- Distância até o servidor VPN;
- Capacidade da infraestrutura;
- Quantidade de usuários conectados;
- Protocolo utilizado;
- Capacidade de processamento do dispositivo;
- Qualidade da conexão com a internet.
Por isso, uma VPN nem sempre oferece o mesmo desempenho de uma conexão direta.
3. Não substitui antivírus ou firewall
Uma VPN protege a comunicação entre os pontos conectados, mas não impede automaticamente a instalação de programas maliciosos, ataques de phishing ou exploração de vulnerabilidades nos dispositivos.
É necessário continuar utilizando mecanismos de segurança, manter os sistemas atualizados e adotar boas práticas de navegação.
4. O provedor da VPN precisa ser confiável
Ao utilizar uma VPN comercial, você transfere parte da confiança que depositava no provedor de internet para a empresa responsável pelo serviço.
Por isso, é importante analisar a política de privacidade, a transparência sobre coleta de dados, a reputação da empresa e as práticas de segurança.
Nem todos os aplicativos VPN oferecem a proteção que anunciam. Alguns podem coletar informações excessivas ou compartilhá-las com terceiros.
5. Uma configuração incorreta pode expor informações
Em ambientes corporativos, uma VPN mal configurada pode permitir acessos indevidos à rede interna ou deixar parte do tráfego fora do túnel protegido.
Também é importante entender que a criptografia do túnel VPN termina no servidor VPN. Depois desse ponto, a proteção da comunicação até o destino depende dos protocolos utilizados pela aplicação.
Por exemplo, o HTTPS continua sendo necessário para proteger a comunicação entre o navegador e o servidor do site. A VPN e o HTTPS atuam em etapas diferentes e podem oferecer camadas complementares de segurança.
Por isso, é importante utilizar autenticação forte, manter o software atualizado e limitar os acessos aos recursos realmente necessários.
Como escolher um serviço de VPN?
Se você pretende utilizar uma VPN comercial, não escolha um serviço apenas pelo preço ou pela quantidade de servidores anunciada.
Alguns critérios importantes devem ser considerados:
- Política de privacidade: verifique quais dados são coletados, por quanto tempo são armazenados e em quais situações podem ser compartilhados.
- Protocolos disponíveis: prefira serviços que ofereçam protocolos reconhecidos, como WireGuard e OpenVPN, com implementações atualizadas.
- Reputação: pesquise o histórico da empresa e procure avaliações técnicas independentes.
- Auditorias: verifique se existem auditorias independentes relacionadas à segurança ou às políticas de privacidade.
- Proteção contra vazamentos: procure recursos que reduzam o risco de exposição de tráfego DNS ou do endereço IP original.
- Kill Switch: quando disponível, esse recurso bloqueia o tráfego que poderia sair diretamente pela conexão convencional caso o túnel VPN seja interrompido. Seu funcionamento depende da implementação e das configurações do aplicativo ou sistema.
- Compatibilidade: confirme se o serviço funciona nos sistemas e dispositivos que você utiliza.
- Transparência: desconfie de promessas exageradas de anonimato ou proteção total contra ameaças digitais.
Uma auditoria independente pode ajudar a avaliar a segurança de uma solução ou verificar determinadas práticas de privacidade. Entretanto, ela representa uma análise de um escopo específico e de um determinado período, não uma garantia permanente de segurança.
Uma VPN gratuita não é necessariamente insegura, mas é importante avaliar como o serviço é financiado e quais dados coleta. A ausência de cobrança não significa ausência de custos relacionados à privacidade.
VPN gratuita ou paga: qual escolher?
A escolha depende da finalidade de uso e da confiança que você deposita no fornecedor.
Comparação entre VPN gratuita e paga
| Característica | VPN gratuita | VPN paga |
| Custo | Sem cobrança direta | Assinatura ou pagamento |
| Limite de dados | Pode existir | Geralmente mais flexível |
| Quantidade de servidores | Pode ser limitada | Pode ser maior |
| Desempenho | Varia conforme o serviço | Depende da infraestrutura |
| Privacidade | Depende da política do fornecedor | Também depende da política do fornecedor |
| Suporte | Pode ser limitado | Pode oferecer suporte adicional |
Não é correto afirmar que toda VPN gratuita é ruim ou que toda VPN paga é segura.
O mais importante é verificar a reputação do fornecedor, a transparência sobre o tratamento dos dados e a qualidade da implementação técnica.
Quando vale a pena utilizar uma VPN?
A utilização de uma VPN faz sentido quando existe uma necessidade específica de proteger a comunicação ou acessar uma rede privada.
Alguns exemplos:
- Profissionais que precisam acessar sistemas internos da empresa remotamente;
- Empresas que conectam filiais por meio da internet;
- Usuários que utilizam redes públicas e desejam proteger o tráfego encaminhado pelo túnel;
- Pessoas que precisam alterar o endereço IP aparente da conexão;
- Administradores de rede que precisam acessar equipamentos e serviços internos de maneira controlada.
Por outro lado, uma VPN não precisa estar ativa o tempo todo para todos os usuários. A decisão deve considerar o objetivo, os riscos envolvidos e a confiabilidade do serviço escolhido.
Perguntas frequentes sobre VPN
O que significa VPN?
VPN significa Virtual Private Network, ou Rede Privada Virtual. É uma tecnologia que cria uma conexão protegida entre dispositivos ou redes por meio de uma infraestrutura existente, como a internet.
VPN protege contra hackers?
Uma VPN pode dificultar a interceptação de dados durante o transporte pelo túnel criptografado. Entretanto, não impede todos os tipos de ataques, não corrige vulnerabilidades do sistema e não substitui antivírus, firewall ou autenticação forte.
VPN esconde meu endereço IP?
Sim. Quando o tráfego é encaminhado por uma VPN comercial, os sites acessados normalmente identificam o endereço IP público do servidor VPN, em vez do endereço IP original da conexão.
Isso não impede que os sites identifiquem o usuário por outros mecanismos.
VPN deixa a internet mais lenta?
Pode deixar. O tráfego passa por um servidor intermediário e precisa ser processado pela infraestrutura VPN. A redução de velocidade depende da distância, da capacidade dos servidores, do protocolo e da qualidade da conexão.
Posso utilizar VPN no celular?
Sim. Existem aplicativos VPN compatíveis com Android e iOS. Também é possível configurar conexões VPN manualmente, dependendo do protocolo e dos recursos oferecidos pelo sistema e pelo serviço contratado.
VPN substitui HTTPS?
Não. VPN e HTTPS possuem funções diferentes.
A VPN protege o tráfego entre o dispositivo e o servidor VPN. Já o HTTPS protege a comunicação entre o navegador ou aplicativo e o servidor do site.
As duas tecnologias podem funcionar simultaneamente e oferecer camadas complementares de proteção.
Qual é a diferença entre VPN corporativa e VPN comercial?
A VPN corporativa é utilizada para conectar funcionários, filiais e dispositivos aos recursos internos de uma organização, seguindo políticas de acesso definidas pela empresa.
Já a VPN comercial é oferecida por um fornecedor de serviços e normalmente encaminha o tráfego do usuário por servidores próprios, com objetivos como privacidade, alteração do IP aparente e proteção da conexão.
Embora utilizem conceitos semelhantes de tunelamento e proteção de comunicação, possuem finalidades e modelos de administração diferentes.
Uma VPN protege todos os dados transmitidos pela internet?
Não necessariamente. Isso depende da configuração da VPN. Em conexões que utilizam Split Tunneling, somente parte do tráfego passa pelo túnel. Além disso, a criptografia do túnel termina no servidor VPN, sendo necessário utilizar HTTPS ou outros mecanismos de proteção para proteger a comunicação até o destino final.
Uma VPN gratuita é segura?
Depende do fornecedor. Alguns serviços gratuitos possuem políticas de privacidade transparentes e boas implementações técnicas, enquanto outros podem coletar ou compartilhar informações dos usuários.
Antes de instalar um aplicativo, verifique sua reputação, permissões solicitadas e política de privacidade.
Considerações
A VPN é uma tecnologia importante para a segurança e a conectividade de redes, permitindo estabelecer comunicações protegidas por meio de infraestruturas públicas, como a internet.
Seu uso vai muito além de ocultar o endereço IP. Empresas utilizam VPNs para conectar filiais e permitir o acesso remoto a sistemas internos, enquanto usuários domésticos podem utilizá-las para adicionar uma camada de privacidade às suas conexões.
Entretanto, é fundamental compreender que uma VPN não garante anonimato completo nem substitui outras ferramentas de segurança. Sua eficácia depende da qualidade da implementação, da configuração e da confiabilidade do fornecedor.
Antes de escolher uma solução, avalie suas necessidades e entenda quais riscos deseja reduzir. Dessa forma, será possível utilizar a tecnologia de maneira mais consciente e aproveitar seus benefícios sem criar expectativas equivocadas.
Referências
- NIST – Virtual Private Network (VPN)
- NIST – Guide to IPsec VPNs (SP 800-77 Rev. 1)
- Cisco – What Is a Virtual Private Network (VPN)?
- Canadian Centre for Cyber Security – Virtual Private Networks
- FTC – In the market for a VPN app?
- EFF – Escolhendo a VPN certa para você
- Microsoft Learn – VPN connection types
- WireGuard – Protocol & Cryptography
- OpenVPN – Manual da versão 2.6
- IETF – RFC 7296: Internet Key Exchange Protocol Version 2 (IKEv2)
- IETF – RFC 4555: MOBIKE